Résumé
Sécuriser son site web consiste à mettre en place un ensemble de mesures techniques et organisationnelles (certificat SSL, mises à jour régulières, sauvegardes, pare-feu applicatif, gestion des accès) afin de protéger les données du site et de ses utilisateurs contre les intrusions, les logiciels malveillants et les attaques automatisées.
Vous avez un site web pour votre entreprise, c’est très bien. Mais est-il vraiment protégé contre le piratage ? Je pose cette question directement, parce que c’est la première chose que j’examine lorsqu’un entrepreneur me contacte pour refondre ou améliorer sa présence en ligne : l’état de sécurité de son site existant.
La réalité est souvent inconfortable : beaucoup de PME fonctionnent avec des sites WordPress non mis à jour, sans certificat SSL valide, sans sauvegarde récente. Et elles ne le découvrent qu’au pire moment, quand le site est défacé, bloqué ou utilisé pour envoyer du spam à leur insu. Ce guide vous explique comment sécuriser son site web, concrètement, sans jargon technique excessif.
Ce que signifie vraiment « sécuriser son site web »
Soyons directs : sécuriser un site, ce n’est pas acheter un antivirus et oublier le sujet. C’est une démarche continue qui couvre plusieurs couches de protection simultanément.
Un site web est exposé à l’internet 24 heures sur 24. Des robots automatisés (appelés « scanners ») parcourent le web en permanence à la recherche de failles connues : version de CMS obsolète, plugin avec une vulnérabilité publiée, formulaire de connexion sans protection. Ils ne ciblent pas votre entreprise personnellement, ils cherchent des portes ouvertes, peu importe qui est derrière.
Sécuriser son site web couvre donc quatre domaines principaux :
- La couche transport : chiffrement des données échangées entre le navigateur du visiteur et votre serveur (protocole HTTPS).
- La couche applicative : le CMS, ses thèmes et ses plugins, qui peuvent contenir des failles si non mis à jour.
- La couche d’accès : qui peut se connecter à l’administration de votre site, et avec quelles autorisations.
- La couche de résilience : les sauvegardes et les procédures de restauration en cas d’incident.
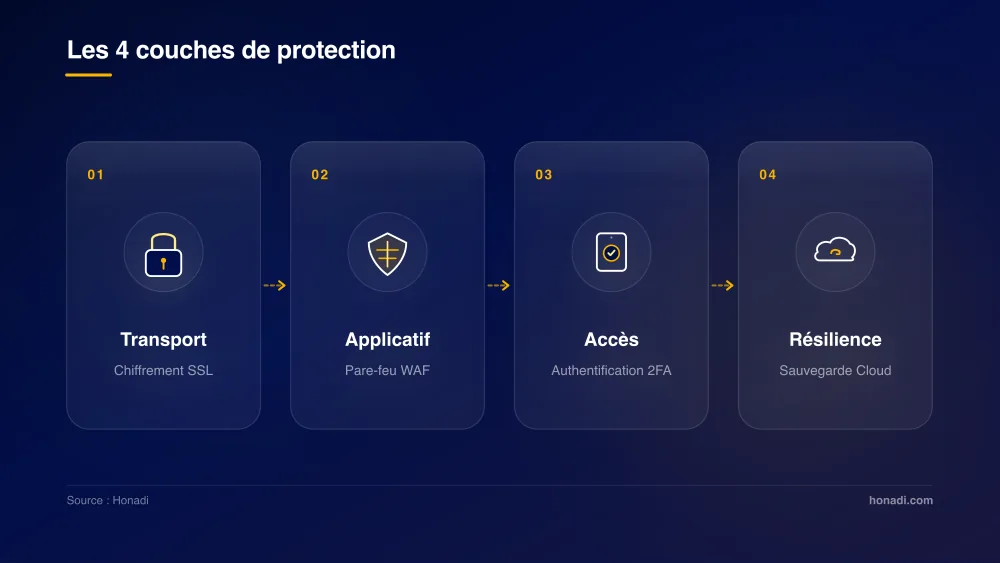
Comprendre ces quatre niveaux, c’est comprendre pourquoi une seule mesure ne suffit jamais. Voyons maintenant les menaces les plus courantes.
Les principales menaces qui pèsent sur votre site
Avant de soigner, je diagnostique. Voici les vecteurs d’attaque que je rencontre le plus souvent lors des audits de sites de PME.
Les injections SQL et les failles XSS
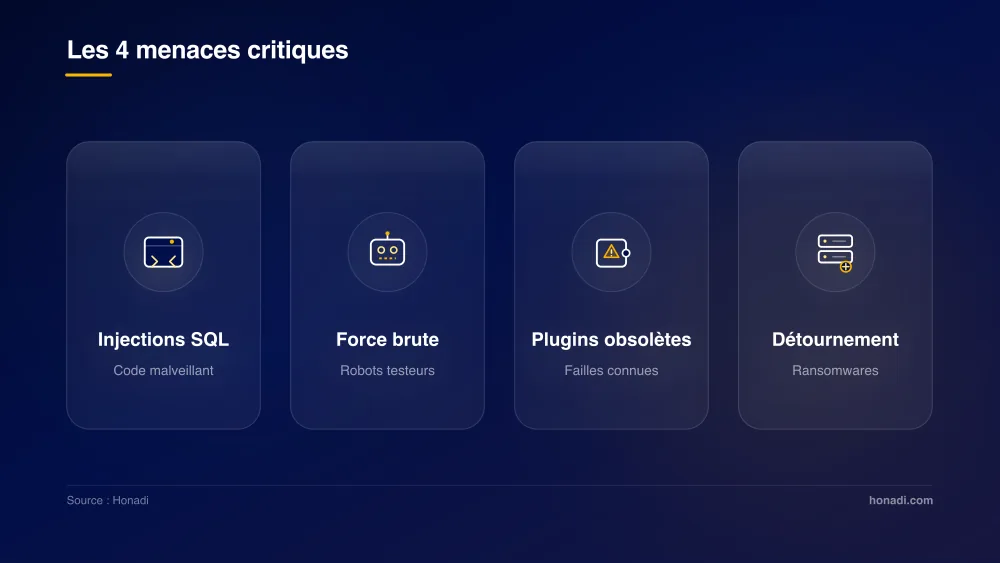
Une injection SQL, c’est quand un pirate insère du code malveillant dans un formulaire (barre de recherche, formulaire de contact, commentaire) pour interroger directement votre base de données et en extraire les données sensibles. Le XSS (Cross-Site Scripting) permet d’injecter du code JavaScript dans vos pages pour piéger vos visiteurs ou voler leurs sessions.
Ces attaques visent surtout les sites construits avec des formulaires non sécurisés ou des plugins tiers mal codés.
Les attaques par force brute
Imaginez un scénario fictif mais réaliste : un bot tente 10 000 combinaisons identifiant/mot de passe sur la page d’administration de votre WordPress en l’espace de quelques heures. Si votre mot de passe est « admin123 » ou le prénom de votre enfant, la probabilité que le bot le trouve est très élevée. Ce type d’attaque est entièrement automatisé et ne coûte presque rien à l’attaquant.
Les plugins et thèmes obsolètes
Selon le rapport Sucuri de 2022 sur l’état de la sécurité des sites Web (Sucuri, Website Hacked Report 2022), la grande majorité des sites WordPress compromis présentaient des composants (plugins ou thèmes) non mis à jour au moment de l’attaque. Un plugin peut sembler fonctionner parfaitement en apparence tout en ayant une faille connue, publiée dans les bases de données de vulnérabilités, que n’importe quel scanner peut exploiter.
Le détournement de serveur et les ransomwares
Les PME qui hébergent elles-mêmes leur site ou qui choisissent un hébergeur peu sérieux sont exposées à des attaques sur le serveur lui-même : installation de scripts malveillants, envoi de spams à grande échelle depuis votre domaine, ou chiffrement des fichiers suivi d’une demande de rançon.
Combien coûte la sécurisation d’un site web ?
C’est une question légitime. Et la réponse dépend du niveau de protection visé et du type de site.
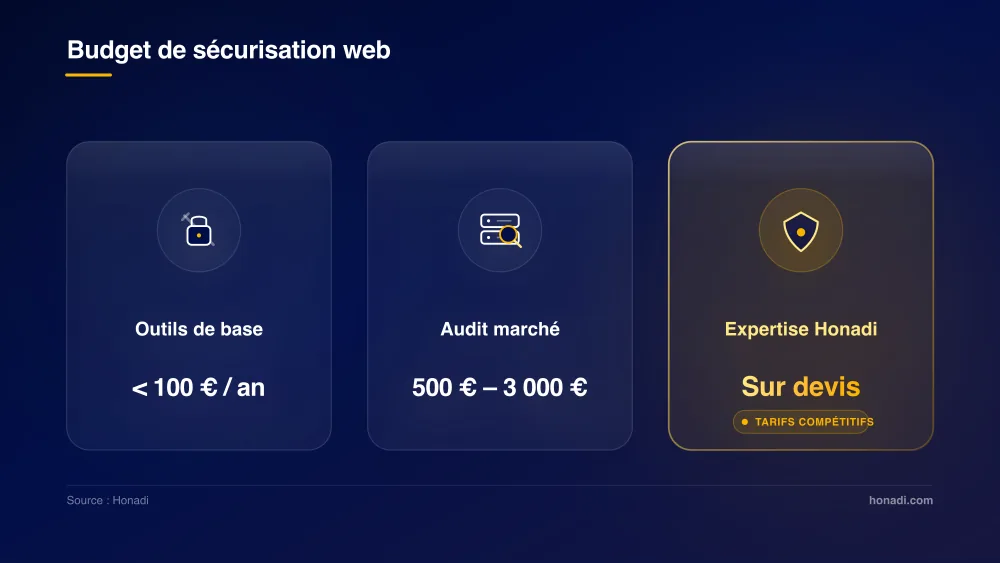
Pour un site vitrine standard sous WordPress, les outils de sécurisation de base (plugin de sécurité, certificat SSL Let’s Encrypt gratuit, service de sauvegarde automatique) sont accessibles pour moins de 100 euros par an selon les comparatifs de Codeur.com (2023). Un hébergement mutualisé sécurisé avec certificat SSL inclus, pare-feu et sauvegardes quotidiennes oscille typiquement entre 5 et 20 euros par mois selon les plateformes françaises.
Pour une prestation complète d’audit et de mise en sécurité par un professionnel (audit des vulnérabilités, configuration du WAF, renforcement de l’accès admin, plan de sauvegarde), le marché français indique des fourchettes allant de 500 à 3 000 euros selon la complexité du site (WPMarmite, comparatif prestataires 2023).
Le positionnement africain de Honadi permet des tarifs compétitifs par rapport au marché européen, sans compromis sur la qualité technique.
Les 7 étapes pour sécuriser son site web efficacement
Voici la méthode que j’applique, étape par étape, pour n’importe quel site de PME.
Étape 1 : Activer le HTTPS avec un certificat SSL valide
Le HTTPS chiffre toutes les données échangées entre votre serveur et le navigateur de votre visiteur. En clair : sans SSL, un pirate positionné sur le même réseau Wi-Fi qu’un de vos clients peut lire en clair ce qu’il tape sur votre site (formulaire, mot de passe, numéro de carte bancaire).
Aujourd’hui, Let’s Encrypt fournit des certificats SSL gratuits, et la quasi-totalité des hébergeurs sérieux les proposent en un clic. Il n’y a aucune raison valable de s’en passer.
Vérifiez aussi que votre site redirige bien automatiquement toutes les URL en HTTP vers HTTPS, et que le certificat n’est pas expiré.
Étape 2 : Mettre à jour CMS, thèmes et plugins en permanence
C’est la règle numéro un. Chaque mise à jour de WordPress, d’un plugin ou d’un thème contient souvent des correctifs de sécurité qui comblent des failles récemment découvertes. Laisser ces composants en retard, c’est laisser une fenêtre ouverte que les scanners automatiques trouvent en quelques minutes.
Activez les mises à jour automatiques pour les mises à jour mineures de sécurité. Pour les mises à jour majeures, planifiez-les et testez-les sur un environnement de staging avant de les appliquer en production.
Supprimez aussi tous les plugins et thèmes que vous n’utilisez plus. Un plugin désactivé mais installé reste une surface d’attaque potentielle.
Étape 3 : Renforcer les accès et l’authentification
Voici ce que j’exige sur tout site que je livre ou audite :
- Un mot de passe administrateur d’au moins 16 caractères, généré aléatoirement (gestionnaire de mots de passe recommandé).
- L’authentification à deux facteurs (2FA) activée sur le compte administrateur principal. Si votre hébergeur ou votre CMS le permet, activez-la.
- Suppression du compte « admin » par défaut, remplacé par un identifiant non devinable.
- Limitation du nombre de tentatives de connexion (protection contre la force brute).
- Principe du moindre privilège : votre rédacteur n’a pas besoin d’un accès administrateur. Attribuez le rôle minimal suffisant à chaque utilisateur.
Étape 4 : Installer un pare-feu applicatif (WAF)
Un pare-feu applicatif web (WAF) analyse le trafic entrant vers votre site et bloque les requêtes qui correspondent à des schémas d’attaque connus (injections SQL, tentatives de force brute, scans de vulnérabilités). C’est un bouclier entre internet et votre site.
Pour WordPress, des plugins comme Wordfence ou Sucuri Security proposent un WAF intégré. Pour une protection plus robuste, des services comme Cloudflare (version gratuite disponible) agissent comme un proxy filtrant l’ensemble du trafic avant qu’il n’atteigne votre serveur.
Étape 5 : Mettre en place des sauvegardes automatiques et testées
Prenons un exemple fictif pour illustrer le risque : votre site est piraté un vendredi soir. Le lundi matin, vous constatez que toutes vos pages sont remplacées par un message de hackers. Sans sauvegarde récente, vous repartez de zéro. Avec une sauvegarde de la veille, vous restaurez en moins d’une heure.
Un plan de sauvegarde efficace comprend :
- Fréquence : quotidienne pour un site mis à jour régulièrement, hebdomadaire minimum pour un site statique.
- Stockage distant : la sauvegarde doit être stockée sur un serveur séparé ou dans un service cloud (Google Drive, Amazon S3), jamais uniquement sur le même serveur que le site.
- Test de restauration : une sauvegarde non testée n’est pas une sauvegarde fiable. Testez la restauration au moins une fois par trimestre.
Étape 6 : Configurer les en-têtes de sécurité HTTP
C’est souvent la partie oubliée des audits. Les en-têtes HTTP (HTTP Security Headers) sont des instructions envoyées par votre serveur au navigateur pour lui indiquer comment se comporter face à certaines menaces. Parmi les plus importants :
- Content-Security-Policy (CSP) : limite les sources autorisées pour les scripts, les images, les styles. Réduit le risque d’attaques XSS.
- X-Frame-Options : empêche l’intégration de votre site dans une iframe sur un autre domaine (protection contre le clickjacking).
- HSTS (HTTP Strict Transport Security) : force le navigateur à toujours utiliser HTTPS pour votre domaine.
Ces en-têtes se configurent au niveau du serveur (Apache, Nginx) ou via votre hébergeur. Si vous êtes sur WordPress, certains plugins de sécurité le font automatiquement.
Étape 7 : Surveiller et auditer régulièrement
La sécurité n’est pas un état, c’est un processus. Voici les outils gratuits que je recommande pour une surveillance de base :
- Google Search Console : alerte en cas de contenu malveillant détecté sur votre site.
- Sucuri SiteCheck : scan gratuit de malwares et de liste noire.
- Observatory de Mozilla : note la configuration de sécurité de votre site (en-têtes HTTP, HTTPS, etc.).
Mettez en place une revue mensuelle : vérifiez les journaux d’accès, contrôlez les utilisateurs actifs, vérifiez que toutes les mises à jour sont bien appliquées.
Les erreurs qui transforment votre site en cible facile
D’un point de vue que je partage volontiers avec mes clients : les piratages évitables sont souvent le résultat non pas de techniques sophistiquées, mais de négligences basiques. Voici les erreurs les plus fréquentes.
Utiliser l’identifiant « admin ». C’est le premier identifiant qu’un bot de force brute va tester, systematiquement. Le changer par quelque chose d’unique est une protection immédiate et gratuite.
Ne jamais supprimer les plugins inutilisés. Un plugin désactivé mais installé reste présent dans les fichiers de votre serveur. S’il contient une faille, elle reste exploitable même sans activation.
Ignorer les alertes de mise à jour pendant des semaines. Je comprends que les mises à jour font peur quand on n’est pas technique : on craint que le site « casse ». Mais chaque semaine de retard est une semaine pendant laquelle une faille connue reste ouverte. La solution : créer un environnement de test pour valider les mises à jour avant de les pousser en production.
Donner un accès administrateur à tout le monde. Un collaborateur qui part avec ses accès non révoqués, c’est une porte ouverte. Revoyez les droits d’accès à chaque changement dans votre équipe.
Choisir un hébergement « low cost » sans garanties de sécurité. Certains hébergeurs mutualisés bon marché partagent des milliers de sites sur un même serveur, sans isolation correcte. Si un site voisin est compromis, le vôtre peut l’être par rebond. Vérifiez que votre hébergeur propose une isolation par compte, un pare-feu, et des sauvegardes automatiques.
Si vous voulez repartir sur une base saine, avec un site construit dès le départ en respectant les bonnes pratiques de sécurité, prenez rendez-vous avec notre équipe pour un audit ou une création de site.
Pour aller plus loin, vous pouvez aussi consulter notre check-list d’audit SEO pour votre site web.
Questions fréquentes
Quelles sont les failles de sécurité les plus courantes sur un site web ?
Les failles les plus fréquentes sont les plugins et thèmes non mis à jour (qui représentent la majorité des compromissions sur WordPress selon Sucuri, 2022), les mots de passe faibles ou réutilisés, l’absence de limitation des tentatives de connexion, les injections SQL via des formulaires non sécurisés, et les en-têtes HTTP de sécurité manquants. La plupart de ces failles sont corrigibles sans compétences techniques avancées.
Faut-il un certificat SSL obligatoirement pour sécuriser son site ?
Oui, le SSL est indispensable. Sans lui, toutes les données échangées entre votre site et vos visiteurs (formulaires, connexions, paiements) circulent en clair sur le réseau et peuvent être interceptées. De plus, Google pénalise les sites sans HTTPS dans ses résultats de recherche, et les navigateurs affichent un avertissement « Non sécurisé » visible par vos visiteurs. Let’s Encrypt fournit des certificats SSL gratuits, automatiquement renouvelables.
Comment savoir si son site a été piraté ?
Les signaux d’alerte sont variés : apparition de pages ou de liens inconnus, redirection des visiteurs vers d’autres sites, message d’avertissement dans Google Search Console, signalement par votre hébergeur, disparition de contenus, lenteur inhabituelle du site, ou alerte « Site dangereux » dans les navigateurs. Des outils gratuits comme Sucuri SiteCheck permettent de scanner votre site pour détecter des logiciels malveillants ou des codes malicieux.
Combien coûte la sécurisation d’un site web pour une PME ?
Les mesures de base (certificat SSL, plugin de sécurité, sauvegardes automatiques) coûtent généralement moins de 100 euros par an. Une prestation professionnelle d’audit et de sécurisation par un prestataire spécialisé se situe entre 500 et 3 000 euros sur le marché français (WPMarmite, 2023), selon la taille et la complexité du site. Le positionnement africain de Honadi permet des tarifs compétitifs sans compromis sur la qualité. Demandez un devis personnalisé pour votre projet.
Un petit site vitrine est-il vraiment une cible pour les pirates ?
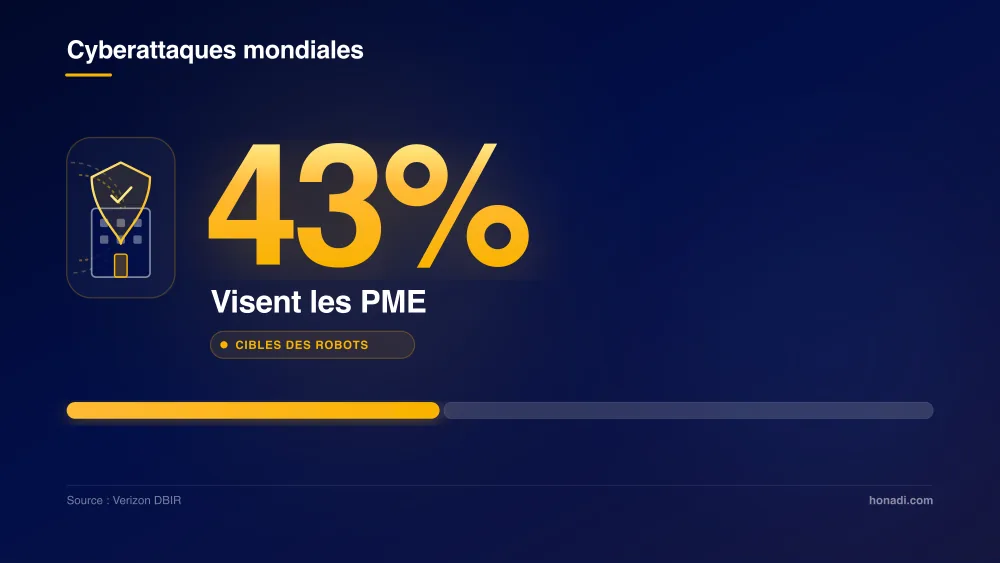
Absolument. Selon le rapport Verizon Data Breach Investigations Report (DBIR, 2023), 43 % des cyberattaques visent des petites structures. Les pirates utilisent des robots automatisés qui ne font pas la différence entre un grand site e-commerce et une petite vitrine de 5 pages. Ils cherchent des failles connues, et un site mal maintenu en est plein, quelle que soit sa taille.
Quels outils gratuits utiliser pour sécuriser un site WordPress ?
Plusieurs outils gratuits font leurs preuves : Wordfence Security (pare-feu + scan de malwares + protection force brute), Sucuri SiteCheck (scan externe de malwares et de liste noire), Really Simple SSL (activation du HTTPS en un clic), UpdraftPlus (sauvegardes automatiques vers Google Drive ou Dropbox), et Observatory by Mozilla (audit des en-têtes de sécurité). Ces outils combinés couvrent les bases de la protection d’un site WordPress sans investissement financier initial.